Parse Server 是一个开源后端,可以部署到任何能够运行 Node.js 的基础架构上。Parse Server 与 Express Web 应用框架兼容,既可以添加到现有的 Web 应用中,也可以独立运行。
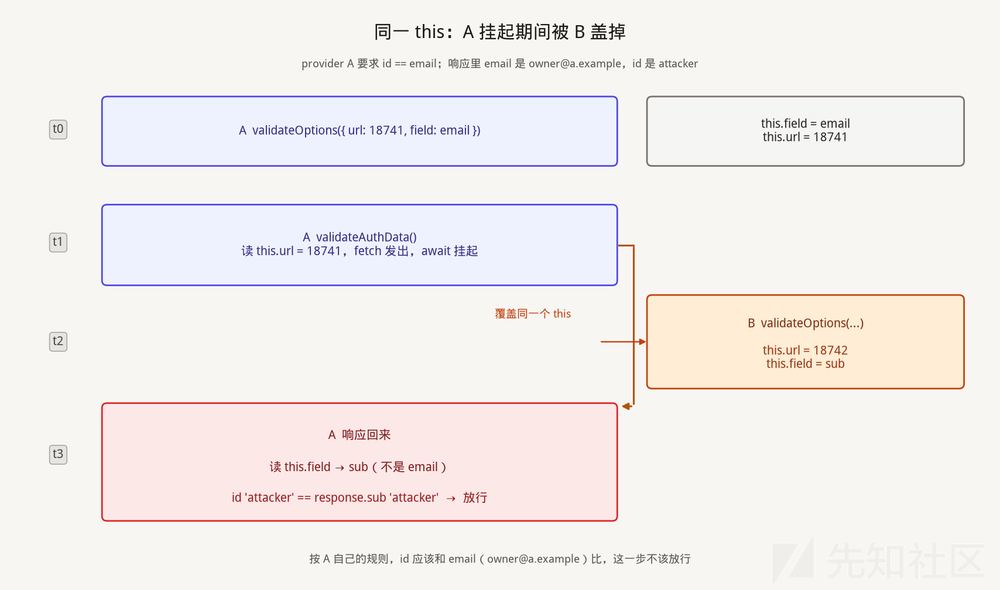
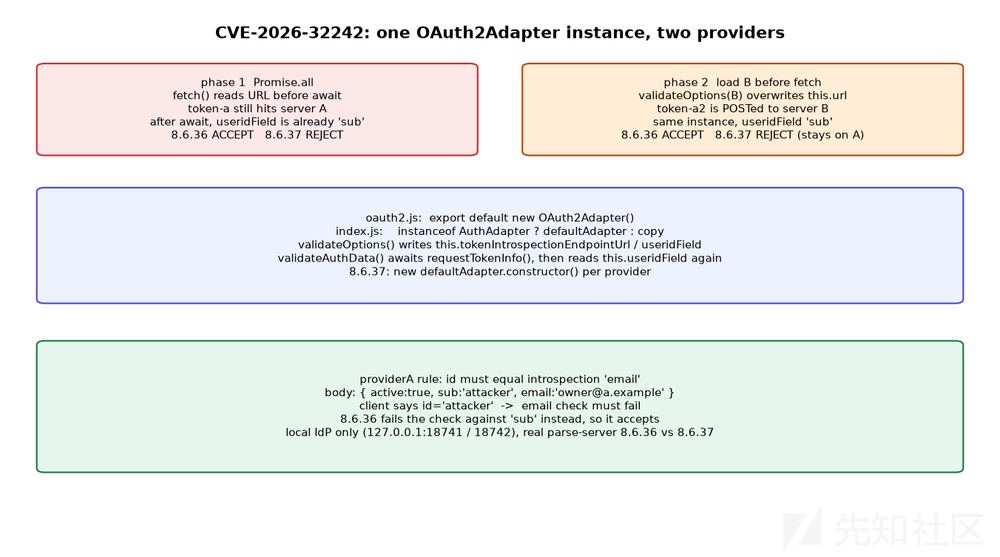
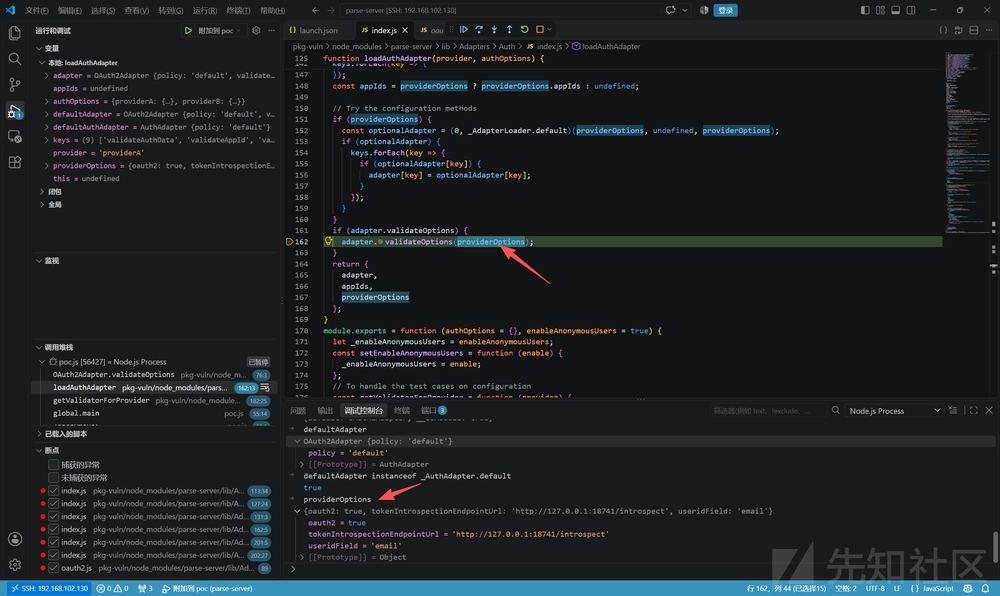
Parse Server 用 auth adapter 校验第三方登录。OAuth2 这条不是每家一个对象。模块加载时就 new 了一次,loadAuthAdapter() 看到它已经是 AuthAdapter 实例,就把这个对象直接交出去,再调 validateOptions() 把当前 provider 的配置写进去。下一次另一家登录,写的还是同一块 this。
await 把读取拆成两截。requestTokenInfo() 在进入 fetch 之前读 this.tokenIntrospectionEndpointUrl,地址被这次调用的参数列表拿走了。validateAuthData() 等响应回来,才用当时的 this.useridField 决定比哪个字段。所以有两种错法:地址还没读走,就被下一家盖掉,token 送到别家的 introspection;地址已经读走了,字段名在 await 之后才读,比的是另一家的规则。
只配一家 OAuth2 provider 时没有第二份配置可写,窗口不存在。
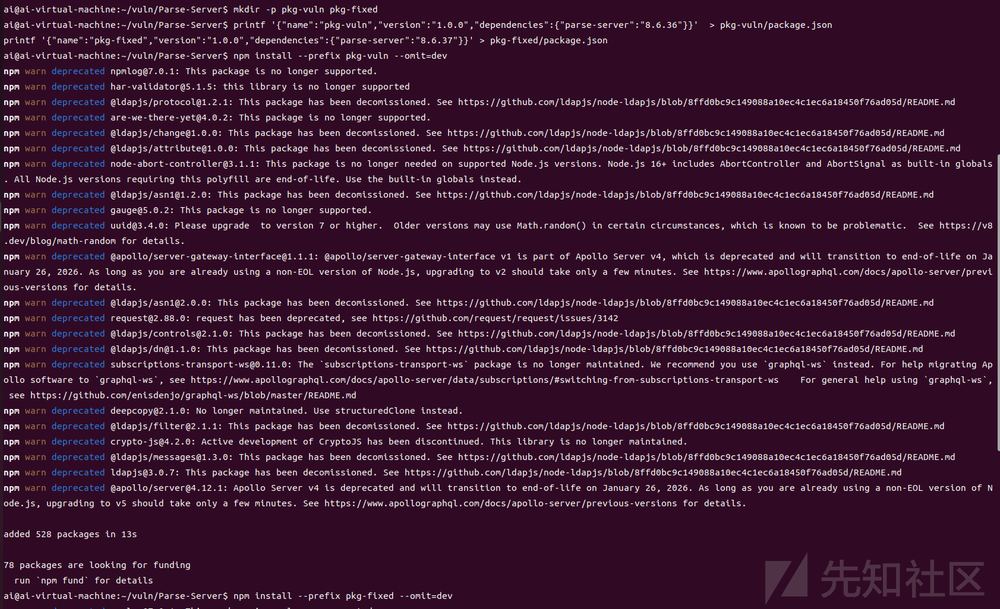
8.x:< 8.6.37,我跑的是 8.6.36
9.x:>= 9.0.0 且 < 9.6.0-alpha.11。
Parse Server 是 Parse 的开源后端。auth 配置里可以把多家登录源挂进来。OAuth2 adapter 走 RFC 7662 的 token introspection:服务器拿着客户端送来的 access_token,POST 给这家 IdP,问这个 token 还活着没有、对应用户是谁。
问完之后用 useridField 从 JSON 里取用户 id,默认 sub。配成 email 就是必须对上邮箱。这次把两家故意配成不一样:A 看 email,B 看 sub。规则如果串了,A 的拒绝条件就不成立。
进程里至少两家 provider 把 oauth2 设为 true,而且会走到这只内置适配器。只配一家时,没有人来覆盖 this。
两家登录在时间上重叠,或者后一家的 validateOptions() 发生在前一家读字段之前。单线程不等于没有窗口,await 就是窗口。
攻击者需要一份「按自家规则不该过、按另一家规则会过」的 introspection 结果。环境里面里 A 的响应同时带了 sub: attacker 和 email: owner@a.example,客户端声明的 id 是 attacker,introspection 是本机两个 HTTP 服务。
两个目录各装一个版本。PoC 用参数选目录,避免两个单例挤在同一个进程里。
2. PoC 设计思路:不靠 sleep 稳定复现竞态
竞态 PoC 最容易写成「起两个请求 + sleep 几十毫秒」,那样跑十次可能对三次。这份 PoC 用三个 deferred 把时序钉死:
seenA / seenB:两个 introspection 服务各自收到请求时 resolve,用来确认「两家都已经在流程中」。
releaseA:A 的 handler 收到请求后不立刻返回,await releaseA.promise 挂住。
主流程等 seenA 和 seenB 都 resolve,此时 A 已经发出 fetch 并停在 await 上、B 的 validateOptions() 已经执行完,才 releaseA.resolve() 放行 A 的响应。
于是 A 读 this.useridField 时,this 上一定是 B 写的值。窗口不是碰出来的,是被构造出来的,跑多少次都一样。
phase 2 换一种触发方式:先同步 getValidatorForProvider('providerB'),再让 A 去 fetch。这一段不依赖任何并发时序,用来单独验证「introspection 地址被换掉」这条分支——phase 1 里地址是在 await 之前读走的,所以没被换(日志里 A 收 token-a、B 收 token-b),两条分支要分开验。
poc.js 做三件事:require 该版本 lib/Adapters/Auth/index.js,在 127.0.0.1:18741 和 18742 起两个 introspection,A 的响应先按住,等 B 的请求也到了再放行。然后跑两段。
A 的响应是 { active: true, sub: "attacker", email: "owner@a.example" }。客户端 authData 是 { id: "attacker", access_token: "token-a" }。按 A 的 useridField: "email",attacker 不等于 owner@a.example,应该抛 OAuth2 access token is invalid for this user.
这次没配 appidField。配上的话,authDataValidator 会先 validateAppId(appIds, authData),适配器的方法却只把第一个参数当 authData。我另跑了一次,它真的去 fetch 了,token 是空的,然后 fetch failed。
8.6.36 看这三行就够:两边请求还在发送的时候,A 的 useridField 已经是 sub,providerA ACCEPTED;phase 2 里 same instance: true,A 的 url 变成 18742,token-a2 被 B 收到,仍然接受。
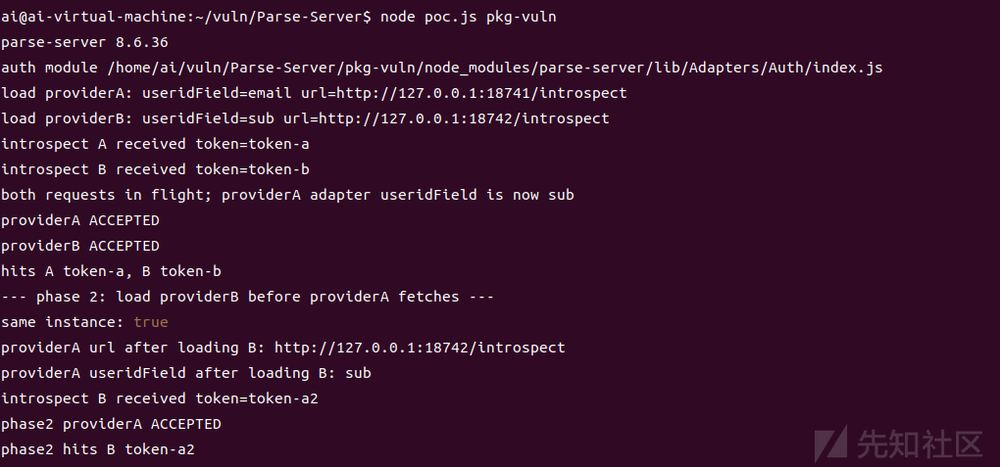
8.6.37 同样三行反过来:请求在发送时A 的字段仍是 email,providerA REJECTED;phase 2 里 same instance: false,url 还是 18741,token-a2 回到 A,然后拒绝。
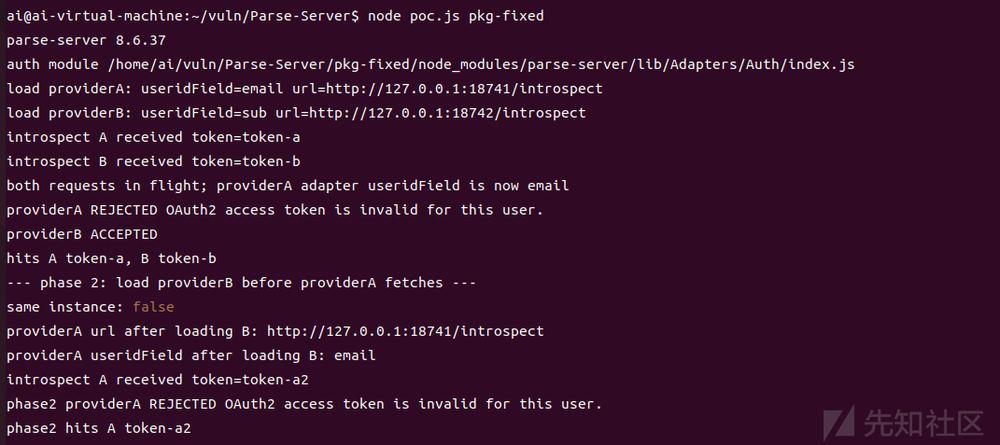
第一段我原先以为 Promise.all 会把 token-a 送到 B。日志不是这样:A 收到 token-a,B 收到 token-b。地址在 await 之前就读进 fetch 的参数了。变掉的是回来之后拿来比较的字段名。
第二段把顺序换掉:先加载 B,再让 A 去 fetch。8.6.36 上 A 的 url 变成 18742,token-a2 出现在 B 的日志里。8.6.37 上 token-a2 回到 A。
provider B 两边都接受,是因为 B 本来就看 sub,响应里的 sub 就是 attacker。它是对照。
已经在跑的进程用 node --inspect poc.js pkg-vuln
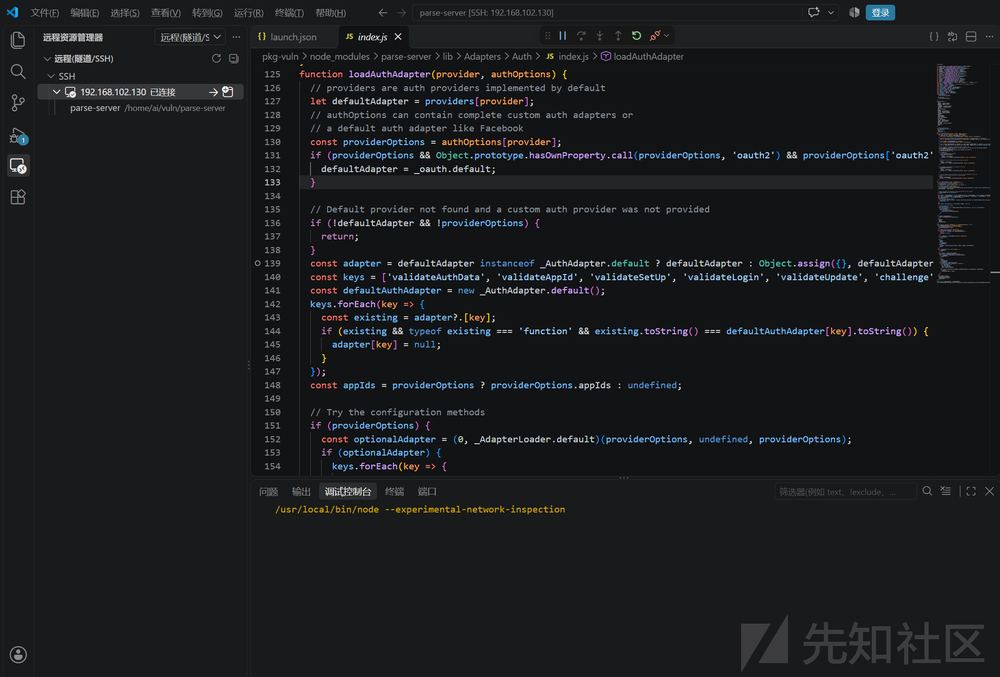
index.js 是调度。一次登录进来,它决定这家用哪个适配器,并把这家的配置塞进去。
oauth2.js 是干活的。它拿 access_token 去问 IdP,再看 JSON 里某个字段等不等于客户端声明的 id。地址和「看哪个字段」都不写死,是 index.js 每次加载时写进去的。
oauth2.js 末尾不是导出类,而是导出一个已经造好的对象。调试器停在模块加载这一行,红框就是 exports.default = new OAuth2Adapter()。此时还没有登录请求,调用栈里只有这一行,说明对象在 require 的时候就造好了。
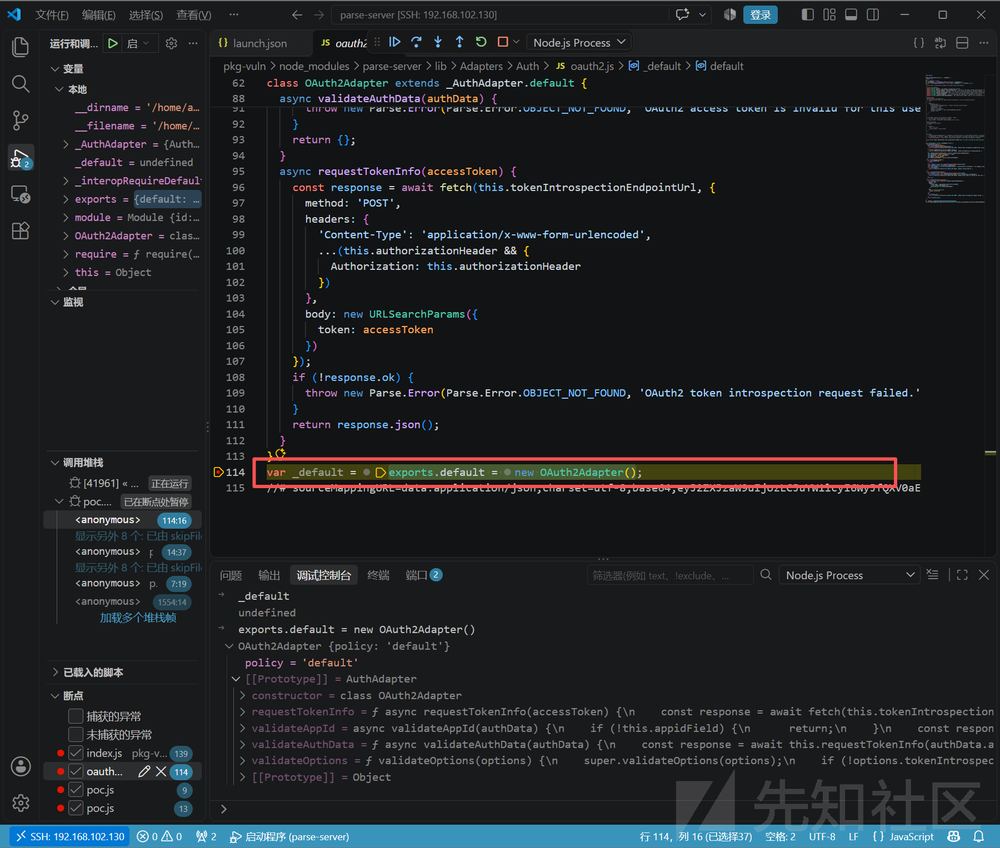
export default new OAuth2Adapter();
整个进程里,谁 import 这个文件,拿到的都是这同一个对象。
2、index.js 怎么把两家写进同一个对象
login() 调用 getValidatorForProvider,它再调用 loadAuthAdapter。
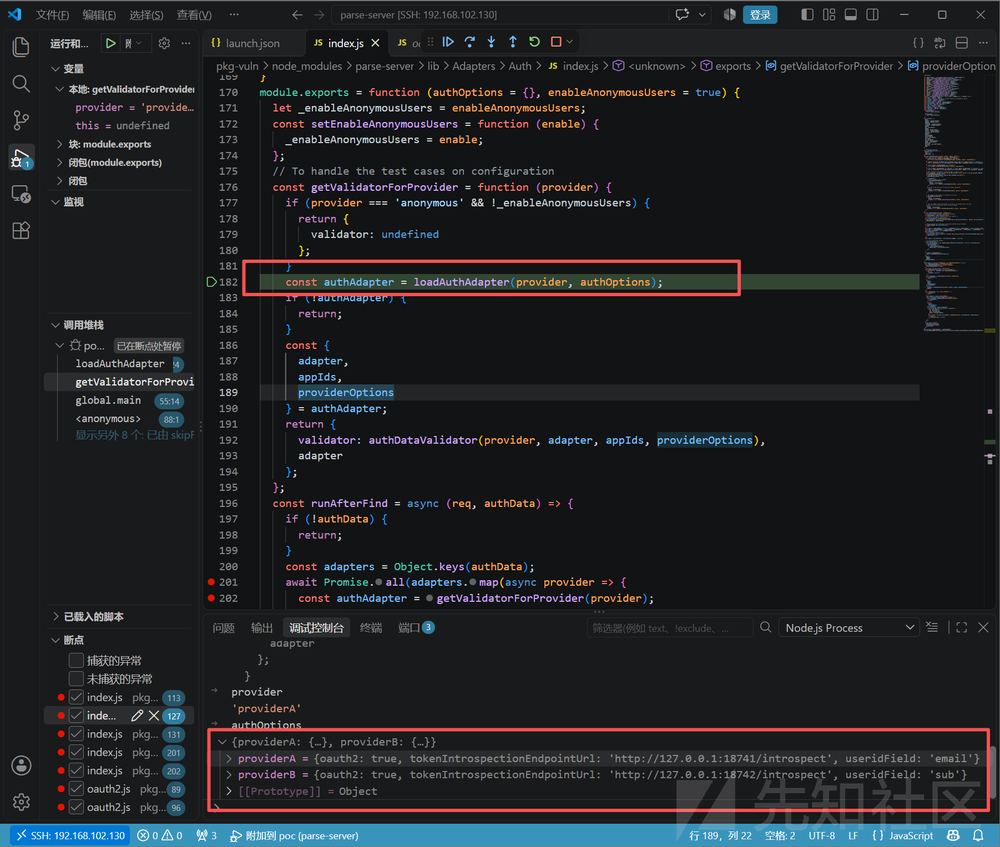
第一步,这家带了 oauth2: true,不用别的内置表,改用上面那个对象。
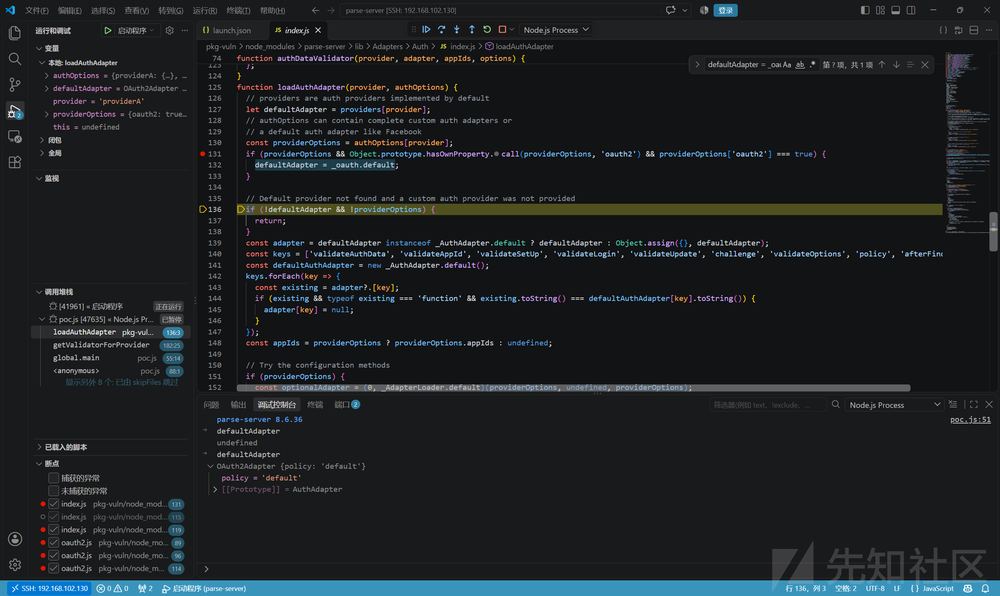
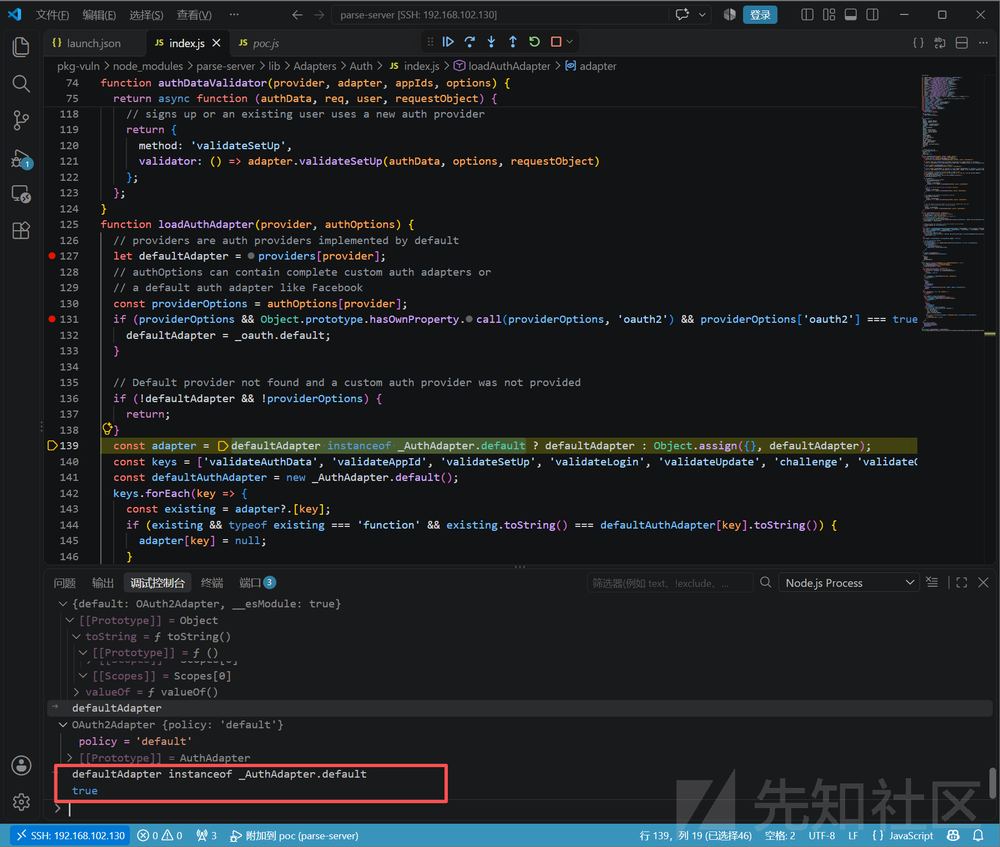
第二步,决定要不要拷贝。普通对象走 Object.assign,会得到一份新的。OAuth2 已经是实例,问号前面成立,拷贝不发生。
第三步,把这家配置写进这个对象
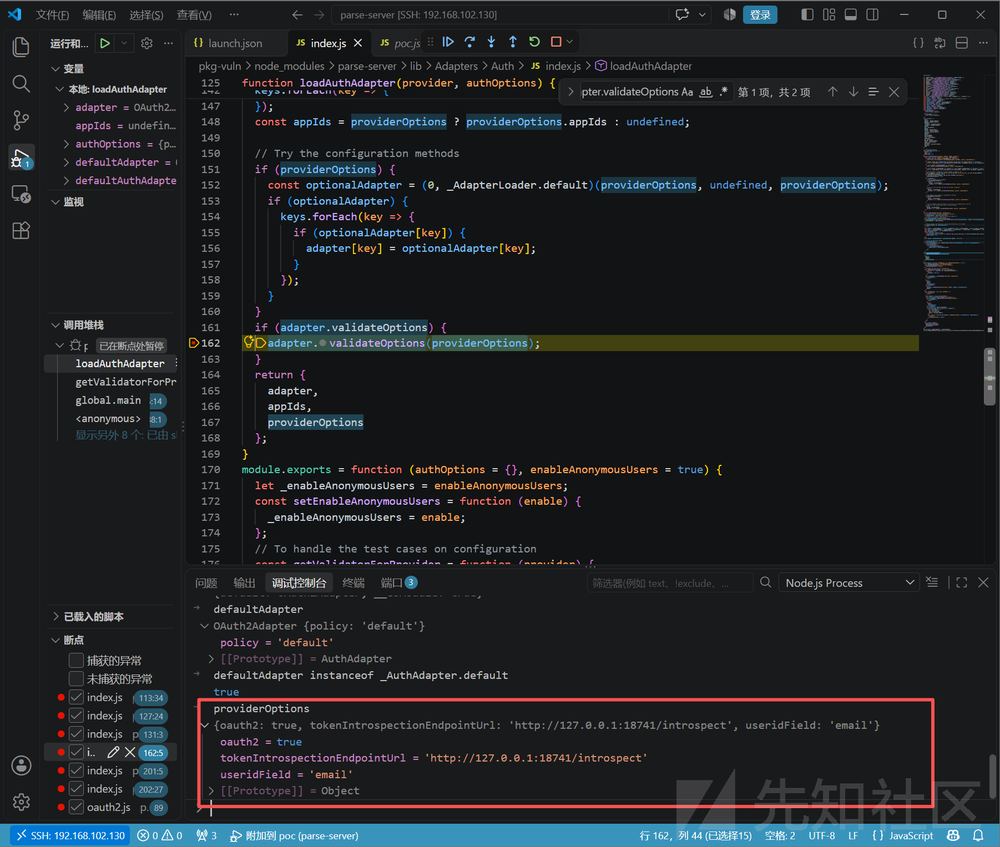
加载 A 时,写进去的是 18741 和 email。加载 B 时,还是这个对象,写成 18742 和 sub。
3、oauth2.js 把配置写在 this 上
alt="" loading="lazy" referrerpolicy="no-referrer" onerror="this.style.display='none'">4、两个读点不在 await 的同一侧
问 IdP 的是 requestTokenInfo。fetch 的第一个参数在调用前就算出来了。算出来那一瞬间地址是什么,这次 HTTP 就去哪。请求发出去之后再改 this 上的地址,改不了已经发出去的这一次。
决定放不放行的 if 在 await 回来之后,才读 this.useridField。
alt="黄行在 await requestTokenInfo,还没到下面的 if。圆点在第 96 行的 fetch。终端是上一轮 phase 2" loading="lazy" referrerpolicy="no-referrer" onerror="this.style.display='none'">断在 await 那一行时,栈上还在的是 login → 匿名 validator → validateAuthData。loadAuthAdapter 和 validateOptions 已经返回,不在这张栈上。它们的作用是把 this 写好,链里标成「断点时已返回」:
8.6.37 的 6afa431 只改了这一处,9.6.0-alpha.11 的 6009bc1 是同一句。
alt="红框是修复的那一行。上面的测试只检查登录成功,没有检查 A 应被拒绝" loading="lazy" referrerpolicy="no-referrer" onerror="this.style.display='none'">oauth2 那个默认实例还在。变的是每次加载不再把它直接交出去,而是 new defaultAdapter.constructor()。constructor 就是类 OAuth2Adapter,再 new 一次得到空对象,validateOptions() 把这家的地址和字段写在这个新对象上。B 写自己的那份时,A 那份上的 email 和 18741 还在。
这个写法依赖默认导出确实是 OAuth2Adapter 的实例。如果以后改成导出普通对象,会走 Object.assign 那一支
8.x 升到 >= 8.6.37,9.x 升到 >= 9.6.0-alpha.11(或带有 6009bc1 的后续正式版)。
npm install parse-server@8.6.37
暂时只留一家 oauth2: true。没有第二份配置来写 this。
不要用这份内置适配器同时接两家策略不同的 IdP。自己写的 adapter 如果是普通对象,loadAuthAdapter() 会 Object.assign 一份,不走这个单例。
alt="" loading="lazy" referrerpolicy="no-referrer" onerror="this.style.display='none'">