本文是对云上攻防场景下的 Azure VM 和 VMSS 进行探究,梳理常见的代码执行方式,以及对此方式进行延伸,借助 Azure 商店中由外部厂方发布三方拓展拿 access token ,这些手法均是为了在环境中建立立足点。
Azure Virtual Machines(Azure VM),相当于本地 VMware / Hyper-V 里的虚拟机Azure 虚拟机规模集(Virtual Machines Scale Sets,简称 VMSS)是 Azure 上用来批量管理一组配置相同的虚拟机的计算服务,Azure 会据定义的配置创建任意数量的相同实例,并让这些实例数量随负载自动增减。
这是常见的方法,也可在 Azure 门户中调用
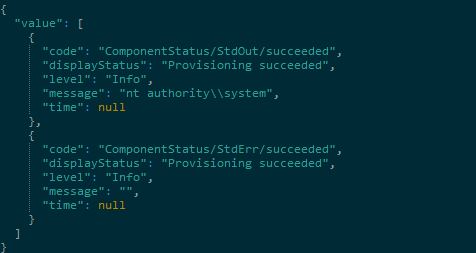
Azure Powershell
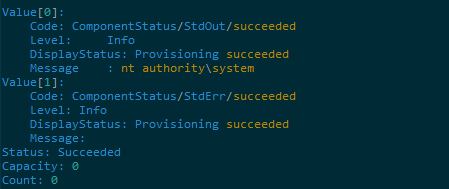
Run-Command Object
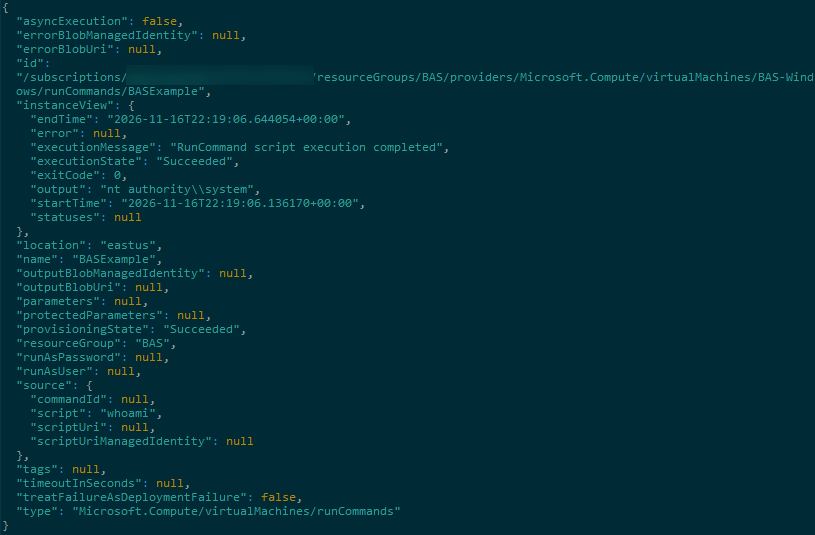
先创建一个 Run-Command 对象,记录这次的执行,在读取这个对象时带上 Expansion 参数拿回结果。
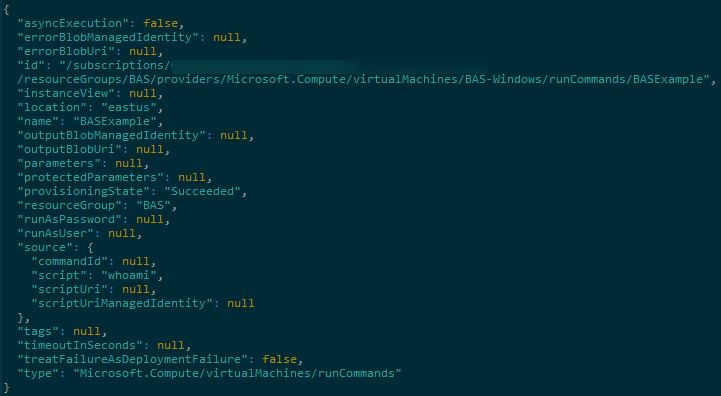
第二步 show --expand instanceView 取结果
Azure Powershell
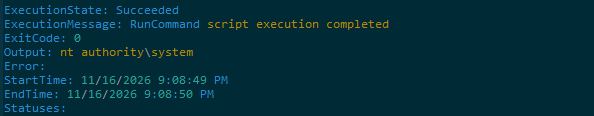
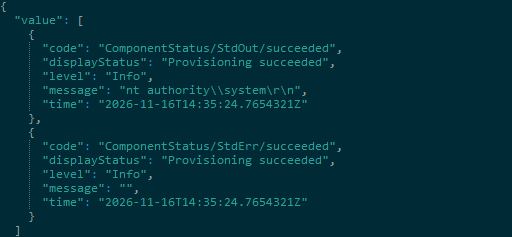
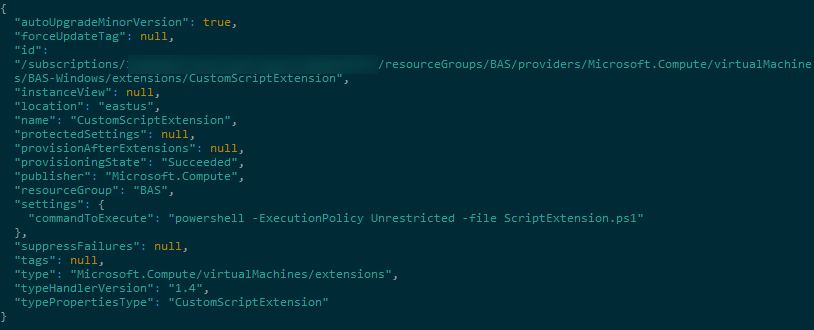
CustomScriptExtension
本质上做的操作是下载脚本并执行,利用的是正常功能机制,有权向 VM 下发扩展,就能在上面运行任意内容。
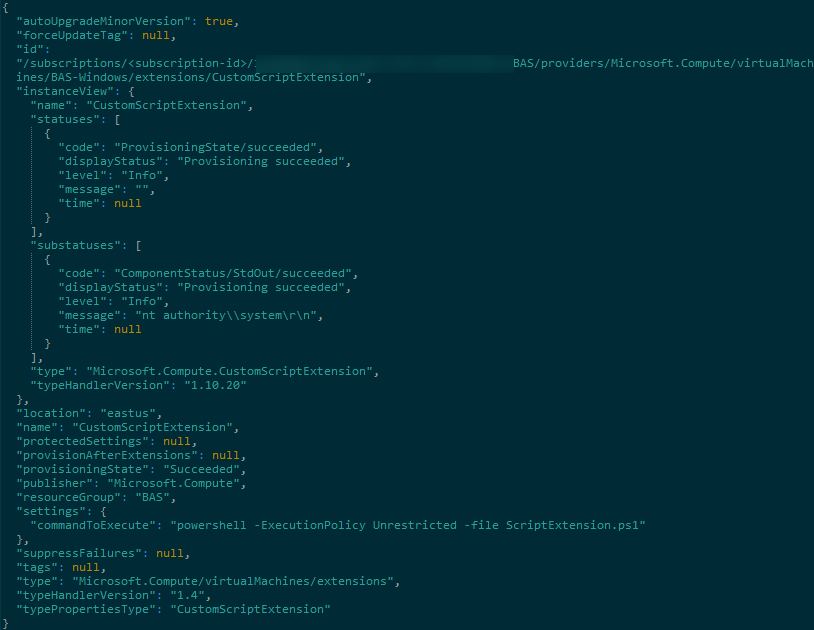
Azure Powershell
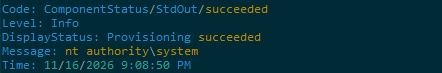
DSC 得打个 zip 包,里面要有 dscmetadata.json,还要有一份格式合规的 PowerShell 内容,其中包含一个 configuration 对象。它实际上是将一项配置声明交给系统,由系统据此达到目标状态,并非简单地执行一段代码,因此构造起来要求更多。拿命令执行后的结果,在目标 VM 上,要么利用别的代码执行方式去取出,要么就让ps1脚本自己外带(如发送到GitHub Gist API)
Azure Powershell
需指定实例 ID,函数 win 的对应 RunPowerShellScript,linux 对应 RunShellScript
alt="" loading="lazy" referrerpolicy="no-referrer" onerror="this.style.display='none'">Azure Powershell
alt="" loading="lazy" referrerpolicy="no-referrer" onerror="this.style.display='none'">Run-Command Object
alt="" loading="lazy" referrerpolicy="no-referrer" onerror="this.style.display='none'"> alt="" loading="lazy" referrerpolicy="no-referrer" onerror="this.style.display='none'">Azure Powershell
CustomScriptExtension
ScriptExtensionGist.ps1
Azure Powershell
前面常规方式实现代码执行易被检测,不易被检测的方式是利用Azure 应用商店的第三方扩展。前提是有权限:Microsoft.Compute/virtualMachines/extensions/write
Chef 是一款配置管理工具,可自动完成 Azure 虚拟机上 Chef 客户端的安装注册和初始配置。它可在 Azure 应用商店中找到。1、在 Chef官网拿试用许可证,部署服务器:chef-zero
2、创建恶意的代码包 cookbook一个 cookbook 就是一个目录,是被执行的代码包,chef-zero 是让目录能被拉取的那台假服务器。
攻击机上创建payload default.rb
3、cookbook 上传到服务器 chef-zero
4、执行 cookbook把之前创建的私钥放进 json,这里命名为protected.json
5、burp Collaborator 的界面里看到成功拿到 access token 等信息
示例拓展 Salt Minion
Chef 传的是 cookbook 目录,Salt 传的是 master 目录下的一个 YAML 文件1、搭建 Salt server,并运行 salt-master 服务(默认会监听 4505/4506)
3、执行 Salt 扩展。目标 VM 一旦装上扩展并启动 minion,就已经主动向你的 IP 发起了 4505/4506 的出站连接1)如果目标为win
执行过程中目标 minion 启动后会主动发公钥连过来,此时它处于 Unaccepted 状态,得在服务器上接受
5、burp Collaborator 的界面里看到成功拿到 access token 等信息
1、 runCommand、扩展写入这些操作都会留事件
做代码执行,实际上会在 Activity Log 里看到对应的这些 operation name